---
title: "権限およびアクセス管理"
url: "https://fides.productfruits.help/ja/article/rights-access-management"
language: "ja"
last_updated: "2026-05-07T08:17:52.736Z"
---
# 権限およびアクセス管理
アクセス権
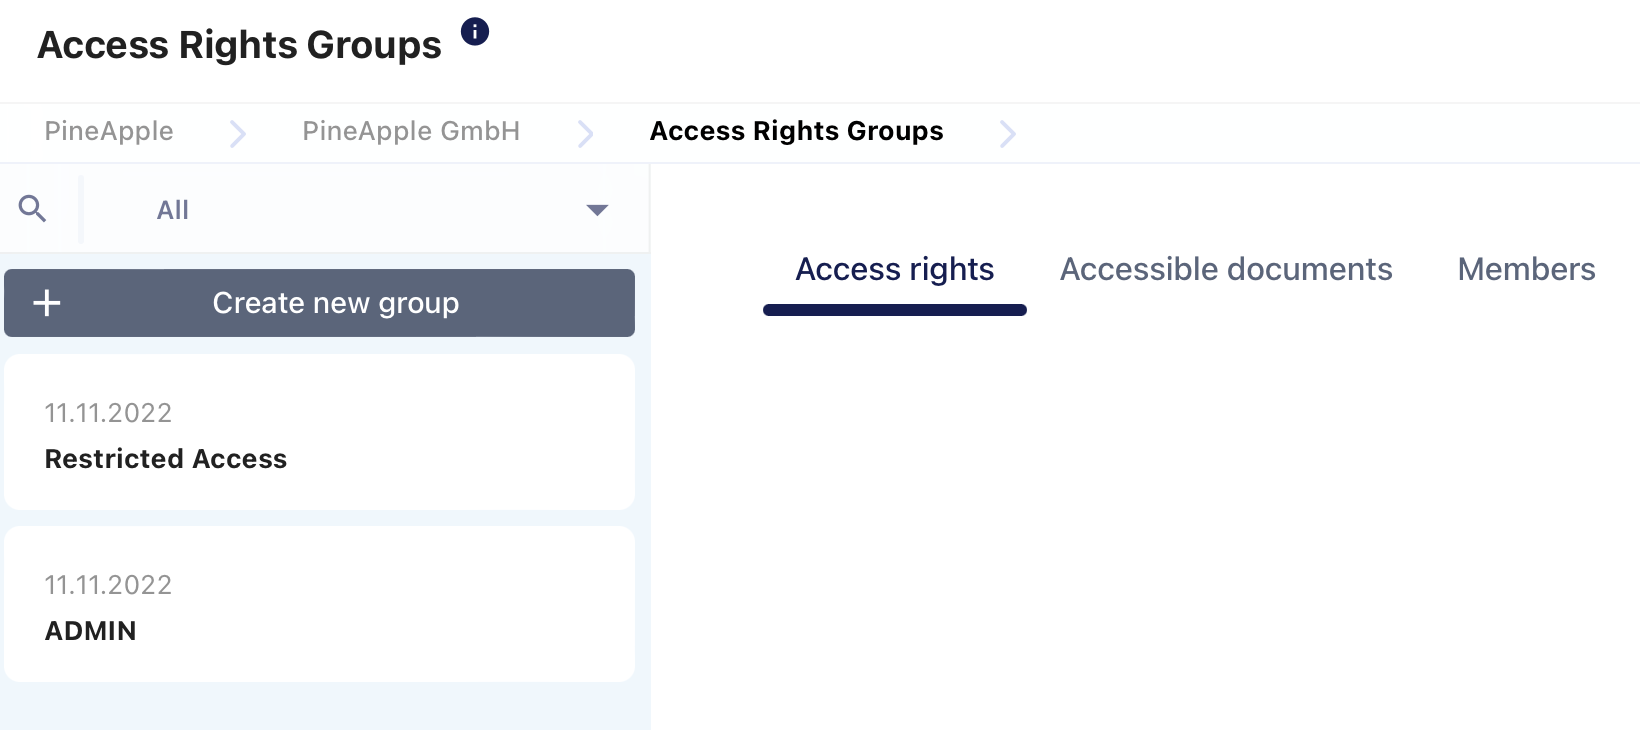
GovernOn内では、どのユーザーがどの情報を閲覧できるかを決定できます。アクセス権セクションでは、各機能について、特定のユーザーまたはグループにフルアクセス権を付与するか、制限付きのアクセス権を付与するかを選択できます。
仕組みについて
アクセス権の設定は、グループ構造に基づいて構築されています。詳細は以下の通りです。
- 2つの標準グループがあります
- ADMIN - このグループに属するメンバーは、すべての機能に対してフルアクセス権を持ちます
- DEFAULT - このグループに属するメンバーには最大限の制限が適用され、ダッシュボード、自身のタスク、承認、決議などの最も基本的な情報のみを閲覧できます
注記:新しく招待されたメンバーは、別のグループに移動されない限り、自動的にこのグループに属します
- 新しいアクセス権を定義するには、新しいグループを作成します
- すべてのGovernOn機能に対してアクセス権を追加します
- このグループのメンバーのみが閲覧可能な文書を追加します
- このグループに所属させるメンバーを選択します
| 注記:機能に応じて、グループメンバーに対して以下の設定を選択できます
1.アクセス権なし(関連する機能ページへのアクセスが制限されます)、編集不可のアクセス権(閲覧権限)、または関連情報の編集権限を含むフルアクセス権のいずれか。
2.自身に関連するタスク、承認、決議の閲覧のみを許可するか、それともそれらすべてを閲覧および編集可能にするか。 |
| --- |
文書に対する新しいアクセス権の設定も可能です。詳細については、[FAQ](https://fides.productfruits.help/en/article/how-can-i-set-access-rights-for-documents)をご参照ください。